Date clienților JPMorgan, Visa și Mastercard, accesate printr-un furnizor
de NewsRomania ·
Redactat cu asistență AI, pe baza surselor citate în articol, cu verificare automată a faptelor față de surse. Cum lucrăm
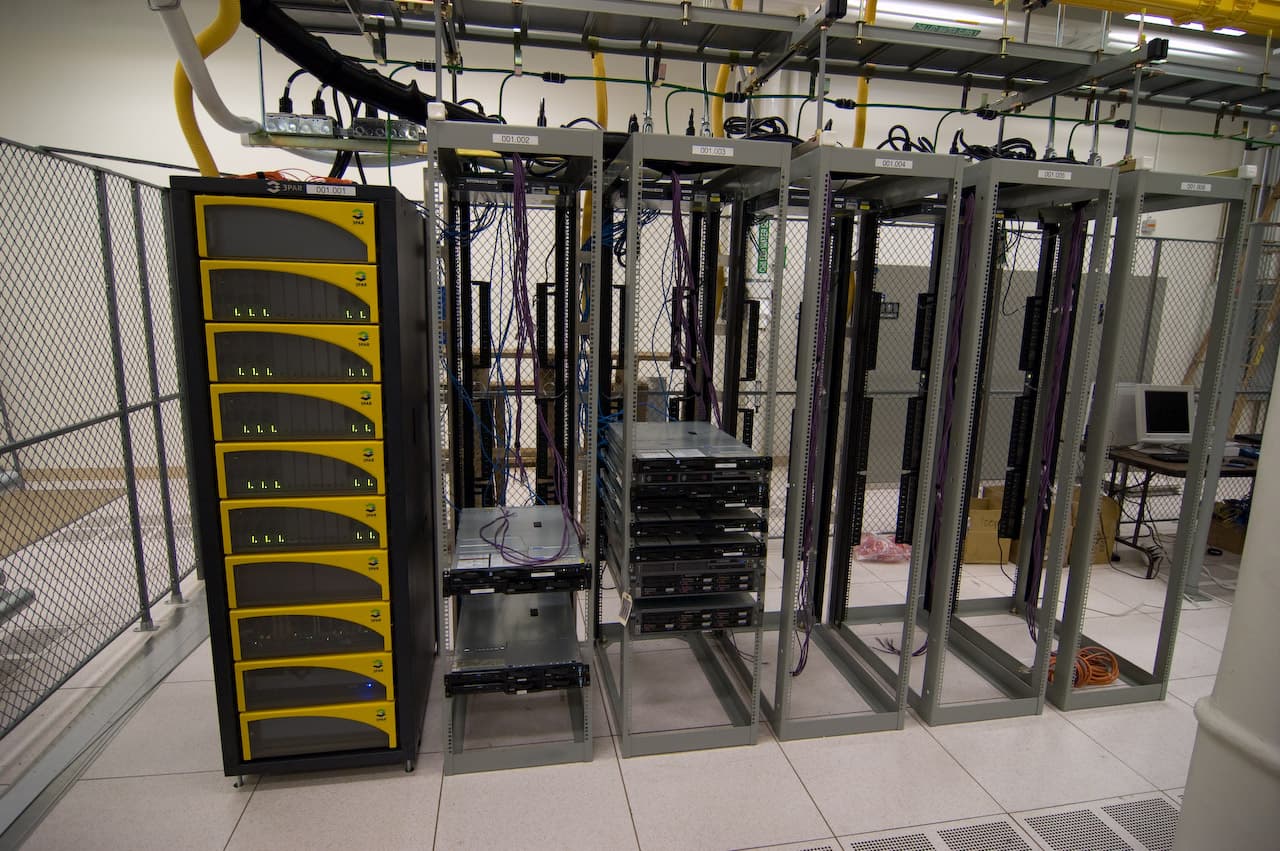
Un subcontractant al JPMorgan, Visa și Mastercard a fost atacat cibernetic, iar hackerii au accesat informații despre clienți. Datele financiare nu au fost sustrase.
Date clienților JPMorgan, Visa și Mastercard au fost accesate joi printr-un atac cibernetic asupra unui subcontractant folosit de cele trei grupuri americane. Companiile au transmis că incidentul nu a dus la sustragerea unor date financiare.
Atacatorii au ajuns la informații asociate clienților prin sistemele furnizorului. News.ro (link extern — se deschide în filă nouă) relatează că JPMorgan, Visa și Mastercard au confirmat accesarea datelor și au precizat că nu au fost furate informații financiare.
Date clienților accesate prin furnizor
Bursa (link extern — se deschide în filă nouă) scrie că printre informațiile accesate s-au aflat nume și adrese de e-mail. Acestea fac parte din datele de identificare și contact ale clienților, însă nu au fost prezentate ca informații necesare pentru efectuarea plăților. Atacul a vizat infrastructura unui furnizor al celor trei companii.
Purtătorii de cuvânt ai JPMorgan Chase, Visa și Mastercard, citați de Bursa, au declarat că atacatorii nu au obținut date despre plăți sau carduri. Nici informațiile financiare nu au fost divulgate. Distincția este clară: accesul a privit anumite date despre clienți, nu datele folosite pentru tranzacții.
News.ro notează că cele trei grupuri au făcut aceeași precizare după incident. Furnizorul a fost punctul prin care hackerii au putut ajunge la informațiile respective. Nu băncile și rețelele de carduri au fost indicate ca țintă directă în relatările citate, ci subcontractantul care lucra pentru ele.
Ce au transmis companiile
JPMorgan Chase, Visa și Mastercard au anunțat joi că anumite informații ale clienților au fost accesate în urma atacului asupra furnizorului, potrivit publicației Bursa. Comunicatele lor au delimitat datele expuse de informațiile financiare și de datele cardurilor.
Incidentul arată traseul prin care o breșă la un partener poate afecta clienții mai multor companii. În cazul relatat, date clienților precum numele și adresele de e-mail au fost accesate, dar companiile au exclus divulgarea plăților și a datelor despre carduri.
Pentru clienți, consecința anunțată este expunerea unor date de contact, nu compromiterea informațiilor financiare. Companiile au transmis această delimitare după atacul cibernetic. Furnizorul rămâne elementul central al incidentului descris de News.ro și Bursa.
Citește și
→ Trump vrea acord de pace până în ianuarie. Scenariul de la Washington
→ Fonduri europene: România are un plus de aproape 79 de miliarde
Surse
- News.ro (link extern către News.ro — se deschide în filă nouă)
- Profit.ro (link extern către Profit.ro — se deschide în filă nouă)
- Bursa — Titlurile zilei (link extern către Bursa — Titlurile zilei — se deschide în filă nouă)
- Replica Online (Constanța) (link extern către Replica Online (Constanța) — se deschide în filă nouă)
Urmărește-ne:FacebookTelegramGoogle ★ sursă preferată