Vulnerabilități PHP: mii de site-uri au fost scoase offline
de NewsRomania ·
Redactat cu asistență AI, pe baza surselor citate în articol, cu verificare automată a faptelor față de surse. Cum lucrăm
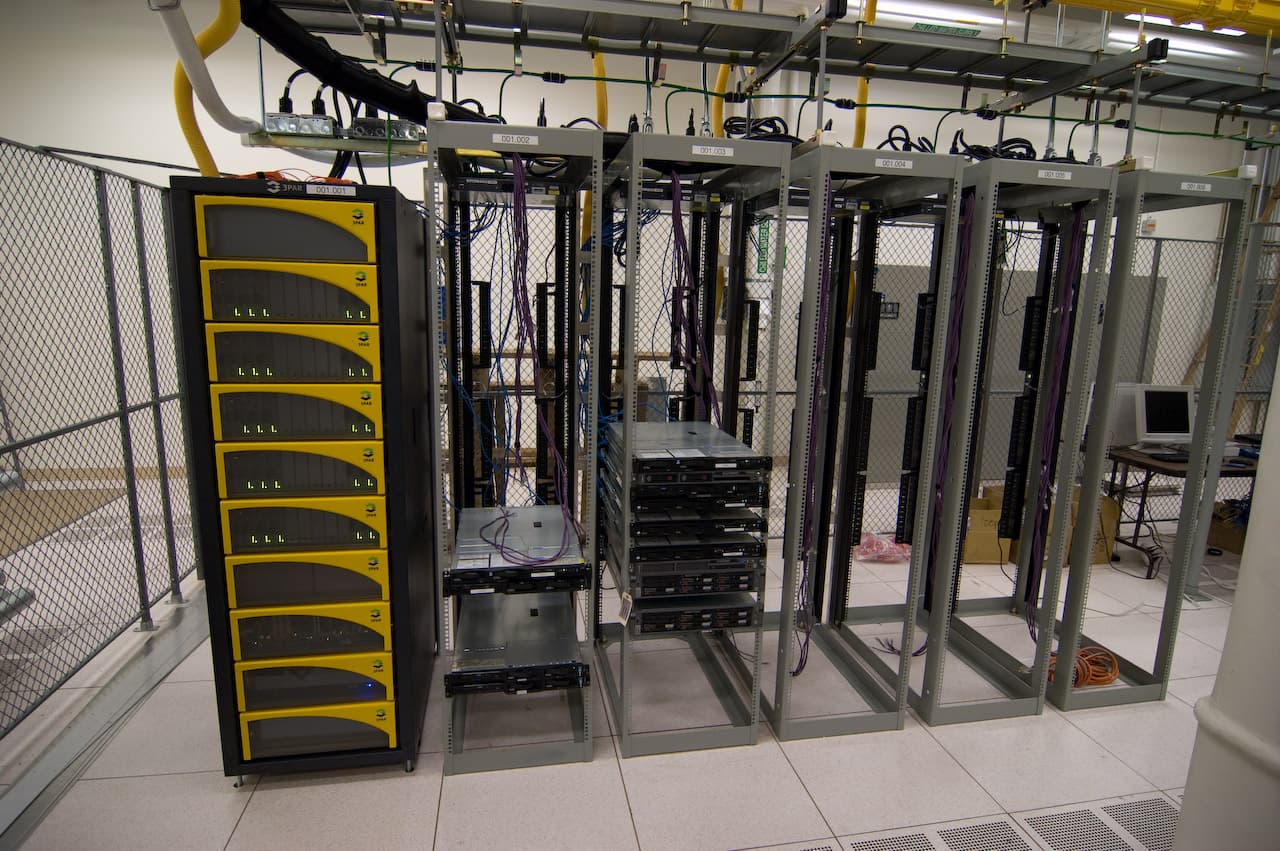
Mii de site-uri publice din Europa și din alte regiuni au fost scoase temporar din funcțiune după identificarea unor breșe critice în PHP.
Mii de site-uri din Europa și din alte regiuni au fost scoase temporar din funcțiune miercuri, după identificarea unor vulnerabilități PHP cu ajutorul inteligenței artificiale. Autoritățile au cerut actualizarea urgentă a sistemelor sau deconectarea celor care nu puteau fi securizate imediat, relatează Agerpres (link extern — se deschide în filă nouă), citând Reuters și France Presse.
Măsura a fost preventivă. Potrivit Reuters, agenții guvernamentale și instituții europene au suspendat accesul la anumite platforme pentru a reduce riscul unor atacuri. În Țările de Jos au fost vizate site-ul portului Rotterdam, portalul Overheid.nl, federația națională de fotbal și paginile mai multor partide politice.
Reacția instituțiilor
Furnizorul finlandez de servicii informatice ale statului a oprit, la rândul său, serviciile web publice. France Presse a relatat că autoritatea națională pentru securitatea informatică din Franța a solicitat închiderea temporară a site-urilor prefecturilor. În Finlanda, unele servicii guvernamentale au devenit total sau parțial indisponibile.
Întreruperi au fost raportate și în Danemarca, Germania, Belgia și Marea Britanie, potrivit Agerpres. BBC News (link extern — se deschide în filă nouă) a scris că printre paginile retrase s-au numărat site-ul Consiliului din Edinburgh și pagini ale unor programe BBC, inclusiv Doctor Who și The Traitors. Acestea nu au confirmat însă o legătură cu PHP.
Actualizarea și retragerea paginilor
BBC News a relatat că vulnerabilitățile se aflau în limbajul folosit pentru o mare parte din internet, iar remedierea a fost emisă miercuri după-amiază. Agențiile de securitate informatică au recomandat organizațiilor care nu puteau instala la timp soluția să își scoată site-urile din rețea.
PHP, creat la începutul anilor 1990, este utilizat pe scară largă pentru dezvoltarea site-urilor web și stă la baza unor platforme populare precum WordPress, potrivit Agerpres. Extinderea sa explică amploarea măsurilor de precauție adoptate de instituții și furnizori publici.
Riscul era direct. Agenția Națională de Securitate a Statelor Unite a transmis că vulnerabilitățile PHP puteau oferi acces la sistemul de fișiere sau la baza de date a serverului. Între timp, Casa Albă a anunțat că agențiile federale colaborează cu laboratoare de inteligență artificială pentru a accelera remedierea.
Fundația Wikimedia a spus că a retras preventiv mai multe sisteme, iar unele părți ale Wikipedia au devenit temporar inaccesibile. Măsuri similare au fost recomandate organizațiilor care nu puteau aplica imediat actualizarea de securitate.
Citește și
→ Agenți AI OpenAI au oprit monitorizarea de siguranță
→ McHappy Day 2026: o săptămână pentru familiile copiilor spitalizați
Surse
- Agerpres (link extern către Agerpres — se deschide în filă nouă)
- Financial Intelligence (link extern către Financial Intelligence — se deschide în filă nouă)
- Bursa — Titlurile zilei (link extern către Bursa — Titlurile zilei — se deschide în filă nouă)
- BBC News (link extern către BBC News — se deschide în filă nouă)
Urmărește-ne:FacebookTelegramGoogle ★ sursă preferată